Avant l'envoi — GATE
Sur les canaux raccordés : analyser le contexte, détecter les éléments prévus par les règles et autoriser, transformer, bloquer ou demander une revue.
NELSIA · GATE + CONTROL + AGENT
Une seule famille, trois modules composables. GATE contrôle ce qui entre dans l’IA. CONTROL supervise ce que l’IA produit réellement. AGENT contrôle ce qu’un système agentique est autorisé à faire avant effet. Les trois s’appuient sur le même NELSE ENGINE déterministe, la même validation humaine, la même preuve et le même rejeu.
Shadow AI et pseudonymisation : ce qu'il faut vraiment vérifierArchitecture souveraine : le composant qui peut voir les données en clair est conçu pour rester dans l’infrastructure du client.
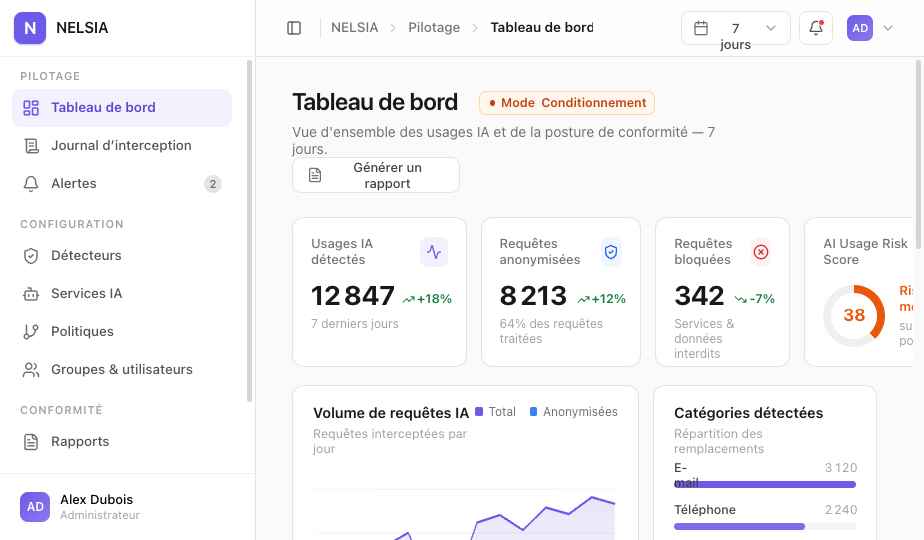
Console NELSIA : politiques, contrôles, événements, alertes, décisions et preuves réunis dans un même cockpit.
SHADOW AI · LE RISQUE INVISIBLE
Comptes personnels, assistants intégrés, services non approuvés : une partie des usages peut échapper aux circuits de contrôle. Le risque n'est pas seulement la fuite de données. Il concerne aussi les politiques, les décisions, les habilitations et les preuves.
CES SITUATIONS EXISTENT DANS LES MÉTIERS
01Un soignant colle une note médicale dans une IA personnelle.
02Un salarié RH charge un dossier candidat dans un chatbot.
03Un développeur soumet du code ou une clé confidentielle à un assistant.
Exemples illustratifs. Ils ne décrivent pas des incidents constatés chez des clients.
Sur les canaux raccordés : analyser le contexte, détecter les éléments prévus par les règles et autoriser, transformer, bloquer ou demander une revue.
Sur les systèmes instrumentés : suivre les comportements observés, les écarts, versions, incidents et interventions humaines.
Sur les outils raccordés : examiner une action avant son effet, limiter son périmètre et rattacher la décision aux éléments probatoires.
Pseudonymiser n'est pas mettre en conformité.
La pseudonymisation est une mesure de réduction des risques. Elle ne supprime pas le RGPD, ne garantit pas l'anonymat et ne règle pas toutes les obligations d'usage de l'IA. Un contrôle n'est démontrable que dans le périmètre réellement protégé.
KPI À MESURER
Part des canaux IA recensés effectivement couverts
Transmissions sensibles signalées sur les flux inspectés
Contrôles et validations humaines réellement déclenchés
Limite importante : un compte personnel ou un canal qui contourne toute interception ne devient pas automatiquement visible par NELSIA. La découverte d'usages hors périmètre nécessite d'autres dispositifs autorisés et proportionnés.
Trois modules, un même moteur
Contrôler ce qui entre
GATE s’intercale avant l’appel à l’IA. Il qualifie le contexte, détecte les données sensibles et applique les politiques internes et réglementaires avant transmission.
Superviser ce que l’IA produit
CONTROL suit ce que le système fait réellement après sa mise en service : sorties, décisions, dérives, écarts, interventions humaines et incidents.
Contrôler ce que l’IA fait
AGENT applique le NELSE ENGINE au moment où un agent veut agir : tool call, API, clic, écriture, envoi, modification ou délégation sont contrôlés avant effet réel.
Composez NELSIA
Activez uniquement les modules dont vous avez besoin. Le socle, les règles, la validation humaine, la preuve et le rejeu restent communs.
Contrôler les prompts, documents, données, secrets, outils et destinations avant transmission.
Voir le module →Superviser sorties, décisions, dérive, contrôles, reprises humaines, versions et incidents.
Voir le module →Contrôler les tool calls, APIs, écritures et actions avant qu’elles produisent un effet réel.
Voir le module →Votre configuration
NELSIA GATE + CONTROL + AGENT
NELSIA GATE · Prompt Governance
NELSIA GATE gouverne l’usage des IA génératives au niveau du flux : service utilisé, groupe ou département, sensibilité, détecteurs, données présentes et contexte réglementaire. La décision est reproductible et journalisée.
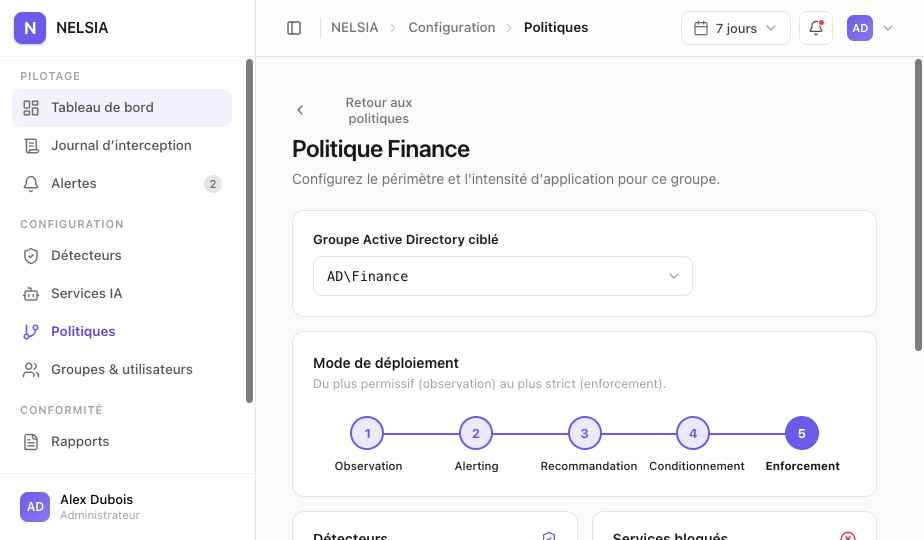
Politiques internes
Services autorisés ou bloqués, détecteurs et comportements par groupe.
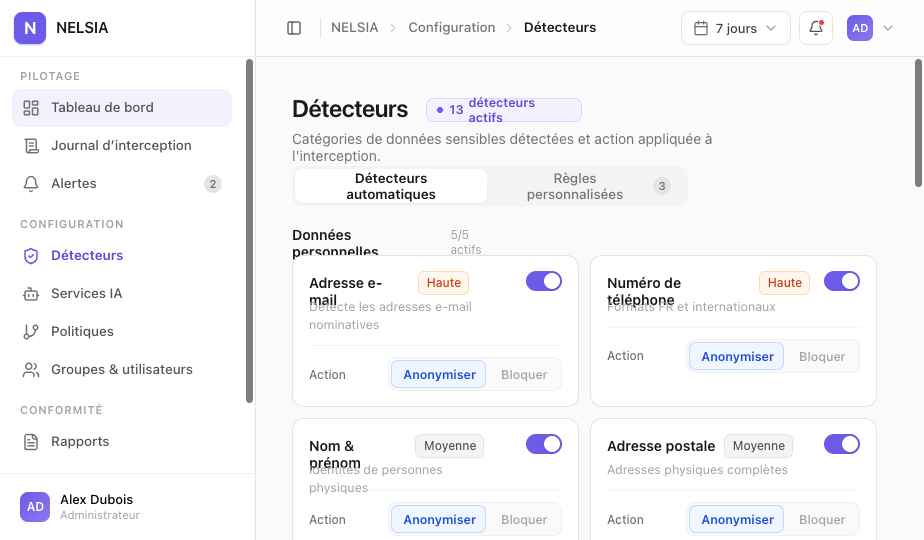
Détecteurs
Données personnelles, secrets techniques, santé, finance et règles personnalisées.
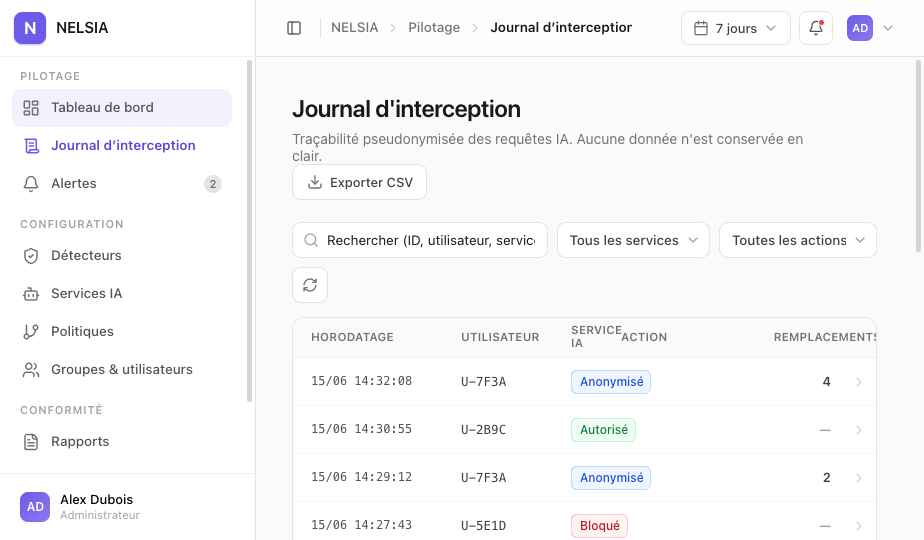
Journal
Chaque décision de gouvernance conserve son contexte et sa trace.
NELSIA CONTROL · IA en fonctionnement
NELSIA CONTROL distingue la conformité déclarative établie à un instant donné du contrôle continu en fonctionnement. Il suit la couverture du contrôle humain, les corrections apportées par les utilisateurs, le délai de revue, la calibration, l’équité, la dérive et les incidents.
Overrides, délai de revue, couverture et détection d’une validation de façade.
Performance observée comparée aux performances et seuils déclarés.
Écarts par segments pseudonymisés et différence entre proposition IA et décision humaine.
Faits, corpus versionnés, règles, décision humaine et preuve sont reliés pour le rejeu.
NELSIA AGENT · Action Governance
NELSIA AGENT n’est pas un nouvel agent génératif. C’est le NELSE ENGINE exposé au moment de l’exécution : l’agent propose une action, le moteur déterministe applique les règles et décide si elle peut passer, doit être limitée, bloquée, documentée ou reprise par un humain.
Le socle commun
Les faits déterminent quels corpus normatifs doivent être examinés. Les règles retenues, écartées et arbitrées restent explicites, avec les versions de corpus utilisées. La chaîne est commune aux prompts comme aux décisions des systèmes IA et aux actions agentiques.
01
Usage, prompt, contexte, système, données et événements sont qualifiés.
02
Les corpus normatifs applicables sont sélectionnés selon le cas.
03
Les règles retenues et écartées sont explicites et versionnées.
04
Le moteur applique la politique ou exige une validation humaine.
05
Empreintes, décision, versions et interventions entrent dans le paquet probatoire.
06
La décision peut être rejouée pour retrouver une divergence ou une validation manquante.
Chemin de preuve
Usage → faits → corpus → règles retenues/écartées → arbitrages → contrôles → preuves → interventions humaines → documents → paquet → rejeu.
Empreinte & rejeu
La chaîne de preuve repose sur des empreintes SHA-256, une racine de vérification et un paquet structuré vérifiable. Des mécanismes d’horodatage et de signature qualifiés peuvent compléter cette chaîne selon l’environnement de déploiement.
Souveraineté & intégration
L’architecture place le composant qui peut voir les données en clair dans l’infrastructure du client. Plusieurs modes de captation permettent au moteur de gouvernance et à la preuve de fonctionner sans dépendre d’un unique point d’entrée.
Déploiement, captation, services surveillés, disponibilité et modes dégradés.
Détecteurs, secrets, services IA, alertes, incidents et politiques techniques.
AIPD, droits, transferts, sous-traitance, bases sensibles et validations.
Comportement réel, contrôle humain, dérive, équité et décisions.
NELSIA + NELSPACE · Conformité exécutable
NELSPACE orchestre les obligations, documents, délais, responsabilités et validations. NELSIA transforme une partie de ces exigences en contrôles exécutables et en signaux observables. Ce qui se passe réellement dans l’IA revient ensuite comme fait, preuve ou déclencheur de réévaluation dans NELSPACE.
01 · EXIGENCE
NELSPACE identifie ce qui doit être fait, fourni, validé ou contrôlé.
02 · CONTRÔLE
NELSIA GATE, CONTROL ou AGENT applique ou observe la règle au point pertinent.
03 · ÉVÉNEMENT
Usage, sortie, action, intervention humaine, dérive ou incident devient un fait.
04 · DOSSIER
NELSPACE reçoit ce fait, conserve la preuve et réévalue le dossier si nécessaire.
AI Act · Annexe IV · incident · preuve
NELSIA relie les obligations aux artefacts attendus : documentation technique, validations humaines, journal d’audit, paquet de preuve, surveillance en fonctionnement et éléments de reconstruction en cas d’incident ou de contrôle.
Articles, responsabilités, validations humaines, contrôle en fonctionnement et preuve.
ExaminerAnnexe IVConstruire un Technical File relié au système réel.Versions, développement, risques, supervision humaine, normes, modifications et post-market.
ExaminerIncident · contentieuxReconstruire ce qui s’est réellement passé.Version, faits, règles, comportement, intervention humaine, action, preuve et rejeu.
ExaminerPreuveExaminer un paquet directement.Empreintes, chaînage, racine, corpus déclaré et limites du contrôle public.
ExaminerLa famille NELSIA
NELSIA GATE, CONTROL et AGENT relient politique interne, droit applicable, données entrantes, comportement réel, action exécutée, intervention humaine et paquet probatoire. Un module peut être déployé seul ; les trois peuvent former une chaîne continue de la requête jusqu’à l’effet réel.